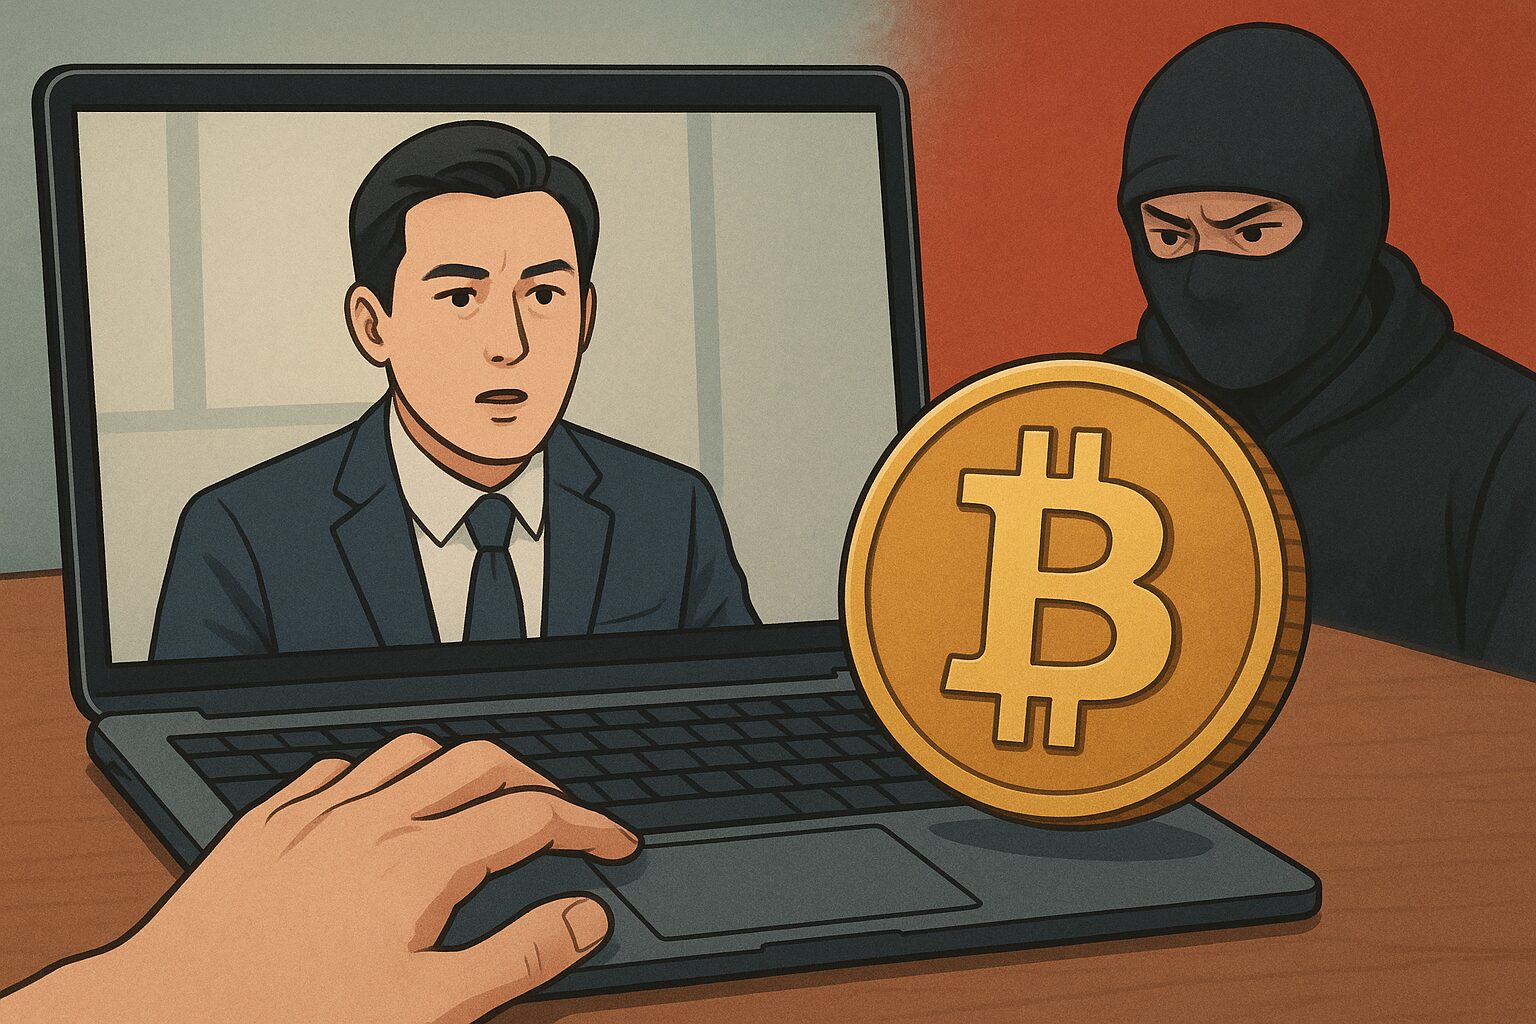
偽Zoom会議を悪用した北朝鮮関連のサイバー攻撃で、仮想通貨4億ドル超が盗まれたと米司法省が明らかにしました。攻撃者は知人や仕事相手を装い、偽のオンライン会議から端末へ侵入します。会議に参加するだけでなく、音声トラブルへの対処として案内された操作が被害につながることもあるため、手口と対策を知っておくことが重要です。
偽Zoom会議で仮想通貨4億ドル超が盗まれた背景
米司法省は、北朝鮮のハッカーによる詐欺に使われていたクラウド上のインフラを停止させたと発表しました。司法省の説明では、関連する手口によって直近18か月で盗まれた仮想通貨は4億ドルを超えています。金額の大きさだけでなく、オンライン会議や仕事上の連絡を入口にしている点が、この攻撃の特徴です。
攻撃者は、暗号資産の取引所やウォレットを直接破るのではなく、まず人をだまして端末やアカウントにアクセスします。会議への招待や音声の不具合など、日常的なやり取りに見せかけることで、相手に不審な操作をさせるのです。ウォレットの秘密鍵を自分で入力していなくても、端末から認証情報やブラウザーのデータが盗まれれば、資産を失う可能性があります。
このような被害では、最初の連絡から資産の流出まで時間が空く場合もあります。会議に参加した直後に異常がなくても、安全とは限りません。偽Zoom会議を見抜くには、招待の見た目だけで判断せず、会議中に求められる操作やソフトのインストールにも注意を払う必要があります。
| 公表された内容 | 押さえておきたい点 |
|---|---|
| 被害額 | 直近18か月で仮想通貨4億ドル超 |
| 攻撃の入口 | 偽のオンライン会議への招待 |
| 主な狙い | 端末やアカウントの情報を盗み、仮想通貨を奪う |
| 対応 | 米司法省が攻撃に使われたクラウド基盤を停止 |
FaceStealerとは何か 北朝鮮の新手口を解説
FaceStealer(フェイススティーラー)は、偽のビデオ会議を利用して標的に不正な操作をさせ、端末上の情報を盗む手口として報告されています。攻撃者は、メッセージアプリや仕事向けの交流サービスなどで、実在する人物のアカウントを乗っ取ることがあります。そのアカウントから連絡が届くため、受け取った側は普段のやり取りの続きだと思い込みやすくなります。
会議に誘うメッセージは、相手の仕事や過去の会話に沿った内容であることもあります。さらに、偽のZoomやMicrosoft Teamsの画面に誘導し、会議に参加したように見せかけるケースが報告されています。画面に知人らしき人物が映っていても、本人がその場にいるとは限りません。過去の録画映像が使われる場合があるため、映像があることだけで相手を信用するのは危険です。
FBIは、攻撃に使われる映像の多くが盗まれた本物の映像であり、AIによるディープフェイクは補助的に使われることがあるとしています。つまり、映像が自然に見えるかどうかだけでは、本物か偽物かを見分けられません。FaceStealerへの対策では、映像の確認以上に、会議への参加経路や、会議中に指示された操作を確かめることが大切です。
偽会議でよくある誘導と危険な操作
- 連絡先のアカウントから、急な会議への参加を求められる
- 音声や映像の不具合を理由に、ソフトの更新を促される
- 指定されたスクリプトやコードを端末で実行するよう指示される
- ターミナルに文字列を貼り付けるよう求められる
- 画面共有や追加のアクセス許可を急いで求められる
正規の会議で不具合が起きた場合でも、相手から送られたファイルやコードをすぐに実行する必要はありません。操作を急がせる、公式サイト以外からソフトを入れさせる、端末の警告を無視させるといった指示があれば、いったん会議を中断しましょう。
偽Zoom会議から仮想通貨が盗まれる仕組み
偽Zoom会議の狙いは、会議画面を見せることだけではありません。攻撃者は会話を利用して、標的自身に不正なプログラムやコマンドを実行させようとします。たとえば、音が聞こえない、映像が止まるといった問題を装い、修正用の更新プログラムやスクリプトを実行するよう案内します。指示に従うと、端末にマルウェアが入り込むおそれがあります。
侵入したマルウェアは、ブラウザーのCookieや入力したキー、画面上の情報などを盗む可能性があります。Cookieにはログイン状態を保つ情報が含まれることがあり、盗まれた情報を悪用されると、アカウントへの不正アクセスにつながります。暗号資産関連のサービスやメールにログインしたままの端末は、特に慎重な扱いが必要です。
情報を集めた攻撃者は、すぐに資産を動かすとは限りません。アカウントの状況を調べたり、追加の認証情報を狙ったりして、数か月後に不正送金へ進む可能性もあります。会議後に不審なプログラムを実行した、身に覚えのないログイン通知があったという場合は、何も起きていないように見えても、端末と関連アカウントの安全を確認してください。
| 攻撃の段階 | 具体的な行動 | 利用者が取るべき対応 |
|---|---|---|
| 接触 | 知人や仕事相手を装って会議に誘う | 別の連絡手段で本人に確認する |
| 誘導 | 偽の会議画面やリンクへ案内する | 公式アプリから参加し、URLを確認する |
| 侵入 | 更新や不具合対応を名目に操作させる | コードや不明なソフトを実行しない |
| 窃取・悪用 | Cookieや入力情報などを盗む | 端末を隔離し、別の安全な端末から対処する |
FBIが呼びかける対策 偽Zoom会議を見分けるには
FBIは、会議に参加する際に公式アプリを使い、可能であれば招待コードなどを通じて相手や会議の正当性を確認するよう呼びかけています。メッセージ内のリンクをそのまま開くのではなく、アプリを自分で起動して会議に参加できるか試す方法が有効です。普段と違うアカウントから招待が届いた場合は、電話や別のメッセージアプリなど、別経路で本人に確認しましょう。
特に注意したいのは、会議の相手から端末上での操作を指示されたときです。正規の担当者を名乗っていても、ターミナルへの貼り付け、スクリプトの実行、外部サイトからのソフト導入は、いったん拒否してください。会議の主催者や所属先のIT担当者に、別の方法で確認してから判断することが重要です。
日頃の備えとして、端末やアプリを最新の状態に保ち、多要素認証を有効にしましょう。暗号資産を保管するウォレットの秘密鍵やリカバリーフレーズは、会議相手やサポート担当者を名乗る人物にも絶対に伝えてはいけません。多要素認証を設定していても、端末自体が侵害されれば被害を防ぎきれない場合があるため、怪しい操作をしないことが基本になります。
仮想通貨を盗まれた疑いがある場合の対応
偽Zoom会議で不審なコードを実行した、端末に見覚えのないソフトが入った、ウォレットから身に覚えのない送金があった場合は、まず被害の拡大を防ぎましょう。感染の疑いがある端末から、メールや取引所、ウォレットへログインし続けるのは避けてください。パスワード変更などの作業は、影響を受けていない別の端末から行うことが重要です。
仮想通貨の送金は、実行後に取り消せないことが一般的です。資産がまだウォレットに残っている場合は、安全性を確認した端末で新しいウォレットを作成し、資産を移すことが選択肢になります。ただし、感染した端末で新しいウォレットを作ると、作成した情報まで盗まれるおそれがあります。状況が分からない場合は、信頼できる専門家や取引所の公式サポートに相談し、相手から送られてきた連絡先ではなく、公式サイトに記載された窓口を利用してください。
また、被害に関係するメッセージ、会議の招待、URL、送金先アドレス、取引履歴などは、削除せずに記録しておきましょう。FBIは、インターネット犯罪苦情センターへの報告も案内しています。相談や届け出の際には、FaceStealerに関する被害であることを伝え、時系列や確認できる情報を整理しておくと説明しやすくなります。
被害が疑われるときに優先したいこと
- 怪しい端末をネットワークから切り離し、追加の操作を控える
- 影響のない端末からメールや取引所などのパスワードを変更する
- ウォレットや取引所のログイン履歴、出金履歴を確認する
- 不審な送金先やメッセージの画面を記録する
- 公式窓口や関係機関へ早めに相談する
まとめ
偽Zoom会議を利用した攻撃では、北朝鮮関連のハッカーが知人や仕事相手を装い、会議中の操作を通じて端末情報を盗む手口が報告されています。米司法省の発表では、関連する手口による仮想通貨の被害額は直近18か月で4億ドルを超えました。会議の映像が本物らしく見えても、相手が本人だとは限らず、AI映像かどうかを見抜くことだけでは十分な対策になりません。
被害を防ぐには、会議のリンクを慎重に扱い、別の連絡手段で相手を確認することが大切です。音声や映像の不具合を理由に、スクリプトの実行やソフトの導入を求められたら応じないでください。すでに不審な操作をしてしまった場合は、影響を受けていない端末からアカウントを保護し、証拠を残したうえで公式窓口や関係機関へ相談しましょう。




ご質問はコメント欄からお願いします